|
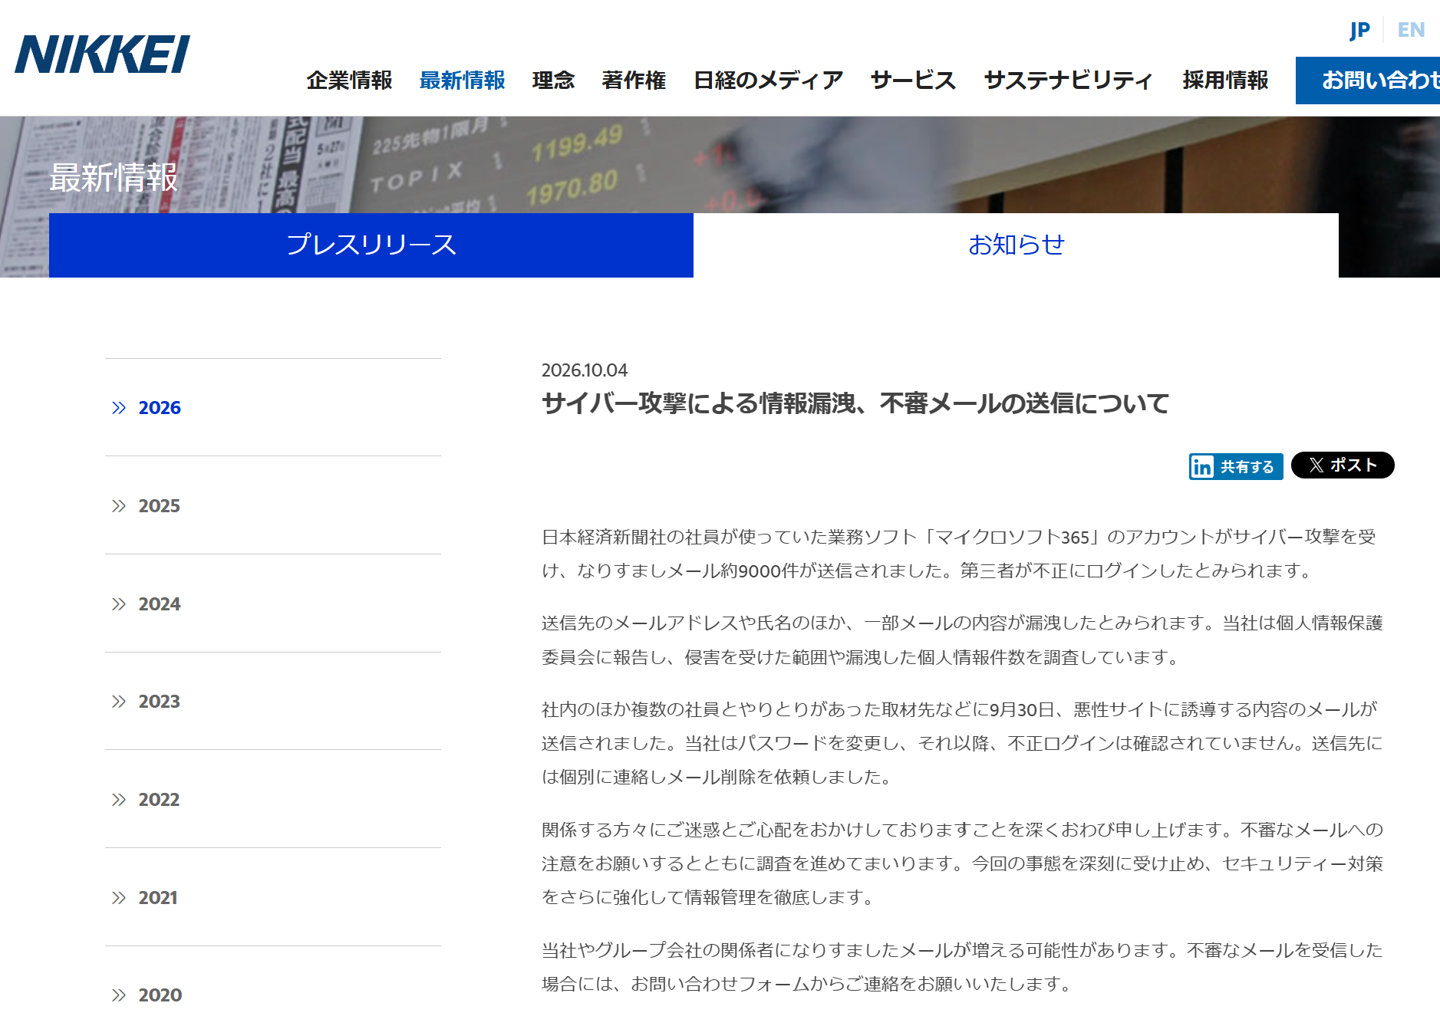
10 月 5 日消息,日本经济新闻社(NIKKEI)昨日发布通告,称公司一名员工的微软 Microsoft 365 账号遭黑客入侵攻击,黑客借用该员工名义发送了约 9000 封钓鱼邮件,引导收件人访问“恶意网站”。 日本经济新闻社表示,在员工修改该账号密码后,目前尚未发现进一步的非法登录迹象。公司已逐一联系邮件收件人,并要求删除相关钓鱼邮件。同时,公司已向日本个人信息保护委员会报告,并正在调查此次事件的影响范围以及可能泄露的个人信息数量。
日本经济新闻社提醒,未来冒充该公司及集团旗下企业相关人员的钓鱼邮件可能增加。如果收到可疑邮件,建议通过官方咨询表单联系公司确认。 AI 解读 账号被盗后,企业邮箱为何成钓鱼跳板
这次事件的关键不在于黑客技术多高明,而在于一个员工账号失守后,企业邮箱立刻变成钓鱼邮件的可信通道。对收件人来说,发件人显示为日经,天然会降低警惕,这正是攻击者利用的地方。9000封这个数字也说明,攻击者要的是广撒网,而不是针对特定目标。 对普通用户的实际影响是,以后收到任何自称日经或旗下企业的邮件,都不能只看发件人名称。日经给出的建议是通过官方咨询表单确认,这意味着没有其他更便捷的验证渠道。目前事件的影响范围和可能泄露的个人信息数量仍在调查中,没有公布具体数字。 对企业来说,这次事件也提示,单靠密码修改只能切断当前入侵,无法阻止攻击者利用已获取的通讯录和邮件历史继续行骗。多因素认证和异常发送行为监控,才是更实际的防线。 收到自称日经的邮件,别点链接,先走官方表单核实。 以上内容由 AI 依据原文补充生成,不代表本站观点,仅供参考。 |




 扫码下载 IT007 App